Etelä-Korean poliisi pidätti seitsemän tekoälyavusteisesta tietomurrosta
Soulin poliisi kertoi maanantaina seitsemästä kiinniotosta: epäillyn ryhmän uskotaan murtautuneen noin 90 organisaatioon generatiivisen tekoälyn avulla ja varastaneen 8,2 miljoonaa tietuetta.
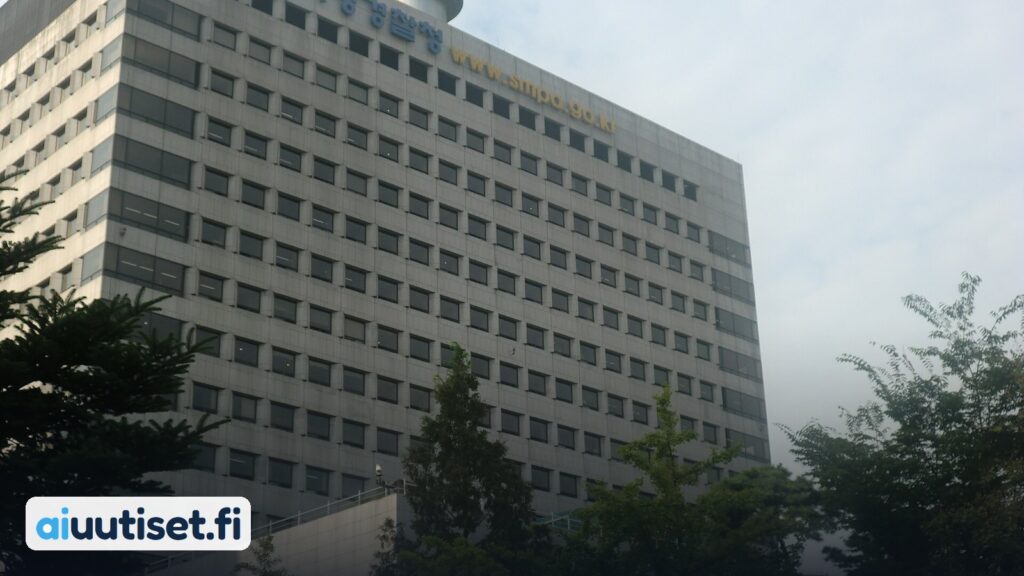
Kuva: hyolee2, Wikimedia Commons, CC BY-SA 3.0
Etelä-Korean poliisi kertoi maanantaina pidättäneensä seitsemän ihmistä epäiltynä laajasta tietomurrosta, jossa generatiivista tekoälyä käytettiin apuna. Epäiltyjen joukon uskotaan murtautuneen noin 90 organisaatioon ja varastaneen 8,2 miljoonaa tietuetta. Kyse on poliisin mukaan maan ensimmäisestä tapauksesta, jossa suuren luokan tekoälyavusteisesta hakkerointirikoksesta on otettu epäiltyjä kiinni.
Mitä poliisi kertoo
Soulin metropolialueen poliisilaitoksen kybertutkintayksikkö kertoi asiasta maanantaina. Kiinniotetut ovat epäiltyinä muun muassa tietoliikenneverkon käytöstä annetun lain rikkomisesta ja kiristyksestä. Epäiltyihin kuuluu poliisin mukaan ryhmän johtajana pidetty 32-vuotias mies, joka ei ole opiskellut tietotekniikkaa vaan on opetellut menetelmät itse blogeista ja videopalveluista.
Poliisin mukaan epäillyt tunkeutuivat noin 90 organisaation järjestelmiin syyskuun 2025 ja lokakuun 2026 välisenä aikana. Kohteisiin kuului sairaaloita, yliopistoja, yksityisiä oppilaitoksia, golfkenttiä ja suurten konsernien tytäryhtiöitä. Ryhmä vei mukanaan yhteensä 8,2 miljoonaa tietuetta, joihin kuului henkilötietoja ja yritysten sisäisiä asiakirjoja.
Murtoyritykset laajenivat, kun työkaluksi tuli tekoäly
Tietoturvamedia BleepingComputerin mukaan johtajaksi epäilty mies on työskennellyt aiemmin tietoturvayhtiössä vuosina 2019–2022 ja tehnyt tunkeutumistestausta. Tunkeutumistestaus tarkoittaa laillista hyökkäysharjoitusta, jossa etsitään järjestelmän heikkouksia ennen kuin rikolliset löytävät ne.
Aluksi epäilty käytti tavanomaisia työkaluja. Poliisin mukaan hän alkoi käyttää tekoälyä laajasti elokuussa 2026, ja se kasvatti hyökkäysten määrää merkittävästi. Poliisi kertoo Yonhapille, että käytössä oli ARTEX-niminen tekoälypohjainen tunkeutumistestauskehys. Samaa työkalua on käytetty aiemmin eteläkorealaisiin pankkeihin kohdistuneissa hyökkäyksissä.
Generatiivinen tekoäly tarkoittaa malleja, jotka tuottavat uutta sisältöä, kuten tekstiä, koodia tai kuvia. Rikollisen käsissä se toimii apurina, joka kirjoittaa hyökkäyskoodia ja etsii haavoittuvuuksia huomattavasti nopeammin kuin ihminen yksin.
Kiristyskirjeet ja lunnaat
Murtojen jälkeen epäillyt lähettivät poliisin mukaan uhkausviestejä 38 organisaatiolle. Viesteissä sanottiin, että jos lunnaita ei makseta, tiedot vuodetaan julkisuuteen. Viestissä muistutettiin, että tietovuoto voi vahingoittaa yrityksen mainetta ja johtaa sakkoihin ja asiakkaiden nostamiin korvausvaatimuksiin.
Ryhmä vaati yhteensä 360 miljoonaa wonia eli noin 270 000 dollaria. Poliisi ei ole kertonut, kuinka paljon rahaa lopulta liikkui. Poliisin mukaan kaikki henkilötietoja sisältäneet varastetut tietueet on saatu takaisin.
Kiinniotot ja tutkinta
Tutkinta alkoi kesäkuussa, kun yksi kohdeorganisaatioista teki rikosilmoituksen. Poliisi otti kuusi epäiltyä kiinni heinä–syyskuun aikana ja johtajana pidetyn miehen 15. lokakuuta. Hänet toimitettiin syyttäjälle 23. lokakuuta. Muut kuusi ovat tutkinnan kohteena vapaalla jalalla.
Poliisi kertoo käyttäneensä myös omaa tekoälytyökaluaan suurten aineistojen läpikäymiseen. Sen avulla kaikki seitsemän epäiltyä tavoitettiin neljässä kuukaudessa tutkinnan alkamisesta. Tutkinta jatkuu, ja poliisi selvittää muun muassa, onko varastettua aineistoa vuotanut pimeään verkkoon.
Miksi tapaus on merkittävä
Poliisin mukaan tapaus osoittaa, että tekoäly on laskenut rikollisen toiminnan kynnystä. Aiemmin suuriin tietomurtoihin on tarvittu ammattimaista ryhmää ja vuosien kokemusta; nyt yksi itseoppinut henkilö pystyi laajentamaan toimintaansa merkittävästi ottamalla tekoälyn avuksi. Poliisi korostaa, että epäillyt eivät ole saaneet tuomiota, vaan kyse on vielä syytteistä ja tutkinnasta.
Tapauksella on myös suomalainen kytkös ajattelutapaan: sama kehitys, joka tekee tekoälystä hyödyllisen työkalun yrityksille, tekee siitä hyödyllisen myös niille, jotka haluavat murtautua järjestelmiin. Organisaatioiden puolustus ei siis parane pelkästään hankkimalla tekoälyä, vaan sillä, että perusasiat ovat kunnossa: päivitykset, kirjautumisten valvonta ja se, ettei kriittisiä salasanoja säilytetä löydettävässä paikassa.
Keskeiset termit
Generatiivinen tekoäly on tekoälyä, joka tuottaa uutta sisältöä esimerkiksi pyynnön perusteella.
Tunkeutumistestaus on luvallista hyökkäysharjoittelua, jossa etsitään järjestelmän heikkouksia.
Kiristys tarkoittaa rahan tai muun edun vaatimista uhkaamalla paljastaa arkaluontoista tietoa.
Pimeä verkko on osa internetiä, johon pääsee vain erityisillä ohjelmilla ja jossa toimintaa on vaikea jäljittää.
Lähteet
- Korea JoongAng Daily: Seven arrested in Korea over AI-assisted hacking of 90 organizations, 26.10.2026.
- BleepingComputer: Former pentester used ARTEX AI to steal 8.2 million data records, 26.10.2026.
- Yonhap: 연합뉴스: 생성형 AI 활용 대규모 해킹 일당 검거, 26.10.2026.
Vastuuvapauslauseke: Tämä artikkeli on tarkoitettu vain tiedotustarkoituksiin. Sitä ei tarjota tai ole tarkoitettu käytettäväksi oikeudellisena, verotuksellisena, sijoitus-, rahoitus- tai muuna neuvona.
Mainos: alla on kumppanimainoksia ja mainoslinkkejä.