Muse-tekoälyagentissa vakava nollapäivähaavoittuvuus
Tietoturvatutkija Patrick Wardle julkaisi todistekoodin, joka antaa Macilla jo toimivan haittaohjelman ohjata Metan Muse-agentin sanelun hyökkääjän palvelimelle.
Applen tietoturvatutkija Patrick Wardle julkaisi 21. syyskuuta julkisen todistekoodin haavoittuvuudesta, joka vaivaa Metan Muse-tekoälyagenttia. Haavoittuvuus mahdollistaa sen, että Mac-tietokoneella jo valmiiksi toimiva haittaohjelma voi muuttaa Musen asetusta ja ohjata agentin käsittelemän puheen ja kehotteet hyökkääjän omalle palvelimelle. Metan teknologiayhtiö oli mainostanut Musea erityisen hyvin suojattuna agenttina, joten löydös osuu suoraan tähän lupaukseen.
Kyseessä on nollapäivähaavoittuvuus: korjausta ei ollut olemassa sillä hetkellä, kun Wardle kertoi siitä julkisesti. Wardle tunnetaan Objective-See-säätiöstä ja vuosien työstä macOS-käyttöjärjestelmän haittaohjelmien analysoinnissa.
Hyökkäys alkaa yhdestä dokumentoimattomasta asetuksesta
Musen Mac-versio sisältää Wardlen mukaan salaisen asetuksen nimeltä endo_voyager_dictation_endpoint. Asetus määrittää, mihin osoitteeseen Muse lähettää sanelun eli mikrofonilla puhutun tekstin. Koska asetusta ei ole suojattu erikseen, mikä tahansa ohjelma, joka pyörii saman käyttäjätunnuksen oikeuksilla, voi vaihtaa sen osoittamaan hyökkääjän palvelimeen.
Wardlen mukaan tämä mahdollistaa neljä asiaa: sanellun äänen ja kehotteiden sieppaamisen, omien ohjeiden ujuttamisen Museen, Musen tunnistautumistietojen varastamisen sekä kaiken sen väärinkäytön, mihin käyttäjä on Muselle luvan antanut. Wardle kuvailee tilannetta niin, että Musen käyttöoikeuksista tulee hyökkääjän käyttöoikeudet.
Todistekoodi ei jää sanojen tasolle. Se kyselee Musen laiteluettelon ja voi sen jälkeen kehottaa Musea suorittamaan komennon toisella laitteella. Julkisessa kolmiosaisessa esityksessään Wardle näytti, miten murrettu Muse haki yhteydessä olevan iPhonen sijainnin Barcelonassa ja käynnisti puhelimessa Bluetooth-lähiverkkohakuja. Muse tarjoaa yli 50 komentoa, joista todistekoodi toteuttaa vain osan.
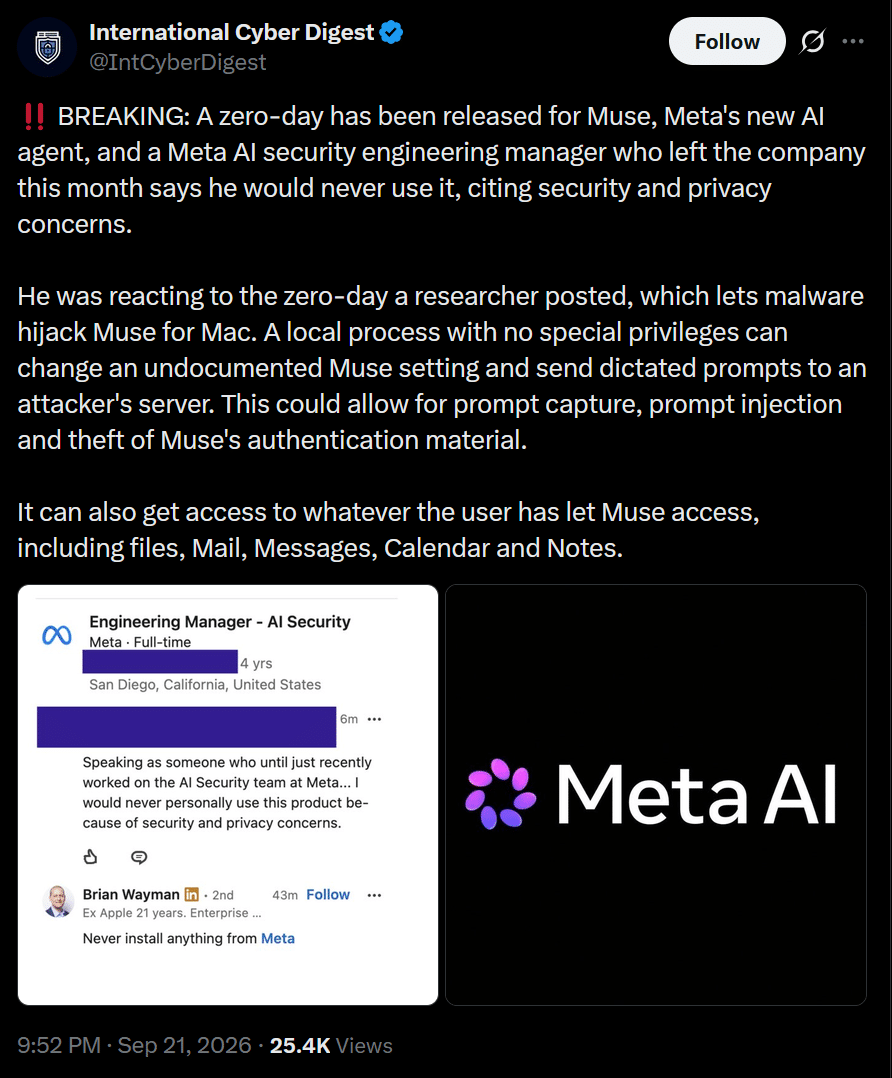
Uutiskuva: tutkijan julkinen varoitus
Alla oleva kuvakaappaus on tietoturvakatsauksia julkaisevan International Cyber Digest -tilin X-julkaisu, jossa haavoittuvuudesta kerrottiin julkisesti. Julkaisussa siteerataan Musen haavoittuvuuden lisäksi Metan tietoturvayksikössä työskennellyttä johtajaa, joka kertoi lähteneensä yhtiöstä ja sanoi, ettei käyttäisi tuotetta itse lainkaan tietoturva- ja yksityisyyshuolien takia.
Miksi hyökkäys kannattaa, vaikka se on paikallinen
Hyökkäys ei ole verkon yli tehtävä murto koskemattomaan koneeseen. Se on paikallinen hyökkäys, joka vaatii hyökkääjältä ensin jalansijan käyttäjän Macilta. Tämä rajaa uhkaa tavalliselle käyttäjälle, mutta tekee löydöksestä silti merkittävän.
Syynä on oikeuksien laajennus. Tavallinen haittaohjelma törmää Applen Transparency, Consent and Control -järjestelmään: ilman erillistä lupaa se ei pääse käsiksi sijaintiin, mikrofoniin eikä suojattuihin tietoihin. Muse puolestaan on tekoälyagentti, jolle käyttäjä on tietoisesti antanut pääsyn tiedostoihin, viesteihin, kalenteriin, sähköpostiin ja muistiinpanoihin. Hyökkääjän ei siis tarvitse ohittaa lupakyselyitä, kun se voi periä agentin saamat luvat.
Metan suojausarkkitehtuuri suojaa eri rajaa
Meta esitteli Musen 8. syyskuuta ja julkaisi samalla teknisen selvityksen siitä, miten agentti on suojattu. Yhtiön mukaan agentti pyörii omalla eristetyllä virtuaalikoneella, se ei näe oikeita salasanoja ja jokainen ulkomaailmaan menevä pyyntö kulkee Sentinel-nimisen valvontakerroksen kautta. Meta myös avasi virheidenmetsästysohjelmansa ja lupasi jopa 300 000 dollaria kelvollisista havainnoista, joista enimmillään 130 000 dollaria yhdestä käyttäjään vaikuttavasta kehotteen ujuttamisesta.
Wardlen löydös kohdistuu kuitenkin aivan toiseen rajaan: käyttäjän koneelle asennettuun ohjelmaan. Pilven eristäminen ei auta, jos paikallinen asiakasohjelma voidaan ohjata uudelleen ennen kuin liikenne edes ehtii suojattuun ympäristöön. Ajoitus on ikävä Metalle: se kertoi Mac-versiosta 17. syyskuuta ja lupasi sen avaavan pääsyn tiedostoihin, viesteihin, kalenteriin, muistiinpanoihin ja sähköpostiin. Neljä päivää myöhemmin Wardle julkaisi todistekoodinsa.
Wardle ei ole ainoa, joka on nostanut Musen tietoturvan esiin. Brittiläinen The Register uutisoi löydöksestä 21. syyskuuta otsikolla, jonka mukaan Metan Muse-sovelluksen vika sallii paikallisen haittaohjelman ohjata saneluliikennettä. Samana päivänä Amazon ilmoitti estäneensä Musen ostosagentin toiminnan verkkokaupassaan ja perusteli päätöstä sillä, ettei Meta ollut kertonut agentin pääsystä kauppaan eikä pyytänyt siihen lupaa.
Mitä Muse-käyttäjän kannattaa tehdä
Metan oma suojausraja-ajatus on, että agentin käyttöoikeudet kannattaa pitää mahdollisimman kapeina. Se pätee myös tähän löydökseen: mitä vähemmän Muselle on annettu pääsyä, sitä vähemmän hyökkääjä saa periäkseen. Konkreettisesti kannattaa käydä läpi, mihin palveluihin Muse on yhdistetty, ja poistaa tarpeettomat. Mac-versiossa voi myös harkita, tarvitseeko agentin olla jatkuvasti käynnissä silloin, kun sitä ei käytä.
Koska kyse on nollapäivästä, korjausta ei ole vielä julkaistu ainakaan tätä juttua kirjoitettaessa. Tilannetta kannattaa seurata Metan omasta tietoturvatiedottamisesta ja Musen päivityksistä. Jutun lähteet on listattu alla.
Lähteet
GitHub / Patrick Wardle: not-a-mused — proof-of-concept for a local Muse vulnerability, 21.9.2026. https://github.com/pwardle/not-a-mused
RuntimeWire: Meta’s Muse flaw lets Mac malware reach linked iPhones, researcher says, 21.9.2026. https://runtimewire.com/article/meta-muse-mac-flaw-linked-iphone-access
The Register: Meta Muse AI app flaw lets local malware redirect dictation traffic, 21.9.2026. https://www.theregister.com/ai-and-ml/2026/09/21/meta-muse-ai-app-flaw-lets-local-malware-redirect-dictation-traffic/5297980
Meta AI Research: How We Built Safety Into Muse, 8.9.2026. https://research.meta.ai/blog/security-and-safety-for-ai-agents-our-approach-with-muse
The Register: Amazon shows Meta’s Muse AI shopping agent the door, 21.9.2026. https://www.theregister.com/ai-and-ml/2026/09/21/amazon-shows-metas-muse-ai-shopping-agent-the-door/5297777
X / International Cyber Digest: julkaisu Musen nollapäivähaavoittuvuudesta, 21.9.2026.